درس
· درس
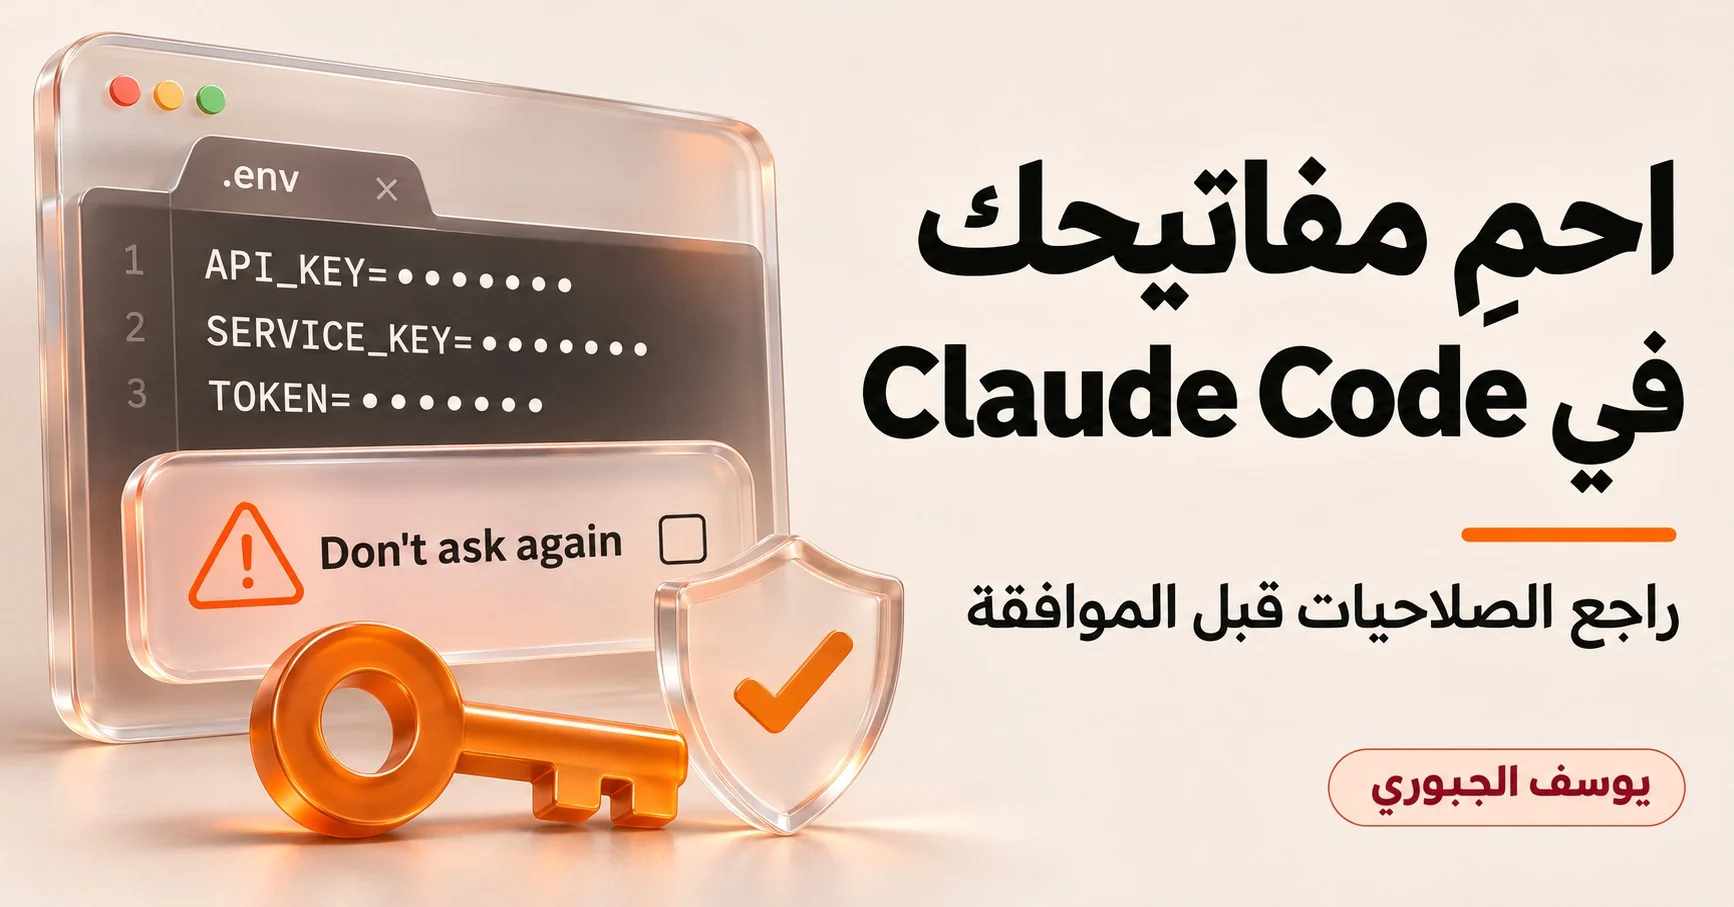
زر «Yes, and don't ask again» في Claude Code ممكن يحفظ مفاتيحك وباسووردك بملف settings.local.json داخل مشروعك. شنو لقت الأبحاث، و6 جمل جاهزة تكتبها لـ Claude حتى يفحص مشروعك ويحمي أسرارك.
إذا تبني تطبيقات بـ Claude بدون ما تكتب كود، هاي الصفحة إلك. هنا تلقى الجمل الجاهزة اللي وعدتك بيها بالريل: تنسخها، تلصقها لـ Claude، وهو يفحص مشروعك عنك.
ما تحتاج تفهم Git أو GitHub بالتفصيل. كل خطوة مشروحة بكلمات بسيطة، وكل رقم هنا وياه مصدر.
لمّا Claude Code يريد يشغّل أمر، يطلب موافقتك. إذا اخترت «Yes, and don't ask again»، يحفظ قاعدة سماح بملف داخل مشروعك:
.claude/settings.local.jsonإذا القاعدة سجّلت الأمر كامل (مو نمط عام)، أي مفتاح أو باسوورد مكتوب داخل الأمر ينحفظ وياه كنص عادي.
Claude Code يضيف هالملف لـ .gitignore لمّا يسوّيه، يعني المفروض ما ينرفع على GitHub.
المشكلة تصير إذا الملف انرفع بطريقة ثانية، وهنا أي واحد يقدر يشوف مفاتيحك.
ليش يهمّ اللي يبنون بدون برمجة؟ لأن أسهل طريقة نربط بيها خدمة هي إننا نلصق المفتاح بالمحادثة، ونضغط «لا تسألني» حتى ما يقاطعنا.
شركة الأمن Apiiro فحصت النسخ العامة من هالملف على GitHub، ولقت 1,379 سر حقيقي بـ 1,122 ملف (iTnews).
| النتيجة | العدد |
|---|---|
| نسخ الملف اللي انفحصت | 104,185 |
| ملفات بيها سر حقيقي واحد على الأقل | 1,122 |
| باسووردات قواعد بيانات | 379 |
| مفاتيح Supabase (service-role) | 122 |
| ملفات فاتت على أداتي الفحص gitleaks وTruffleHog معاً | 215 |
بعد ما ضافت نسخ قديمة وملفات ثانية، وصل المجموع لـ 2,539 سر بـ 1,994 مستودع.
رد Anthropic: مسؤول Claude Code، Boris Cherny، قال إن الأداة تاريخياً ما كانت تمسح الأسرار من الأوامر، وإنهم راح يجربون فحص أساسي للأسرار. وأكد إن الملف ينضاف لـ .gitignore من البداية، فالنسخ المكشوفة انرفعت باليد. ونصح بـ auto mode بدل قواعد السماح، مع فحص الأسرار بالمستودع.
انسخ كل جملة والصقها بـ Claude Code داخل مشروعك، بالترتيب.
1. افحص إذا الملف انرفع
افحص هذا المشروع: هل الملف .claude/settings.local.json موجود بـ .gitignore؟ وهل انرفع على Git بأي وقت؟ افحص سجل Git كامل، وقلّي النتيجة بدون ما تعرض أي مفتاح كامل.2. اعرف شنو بيه
افتح .claude/settings.local.json وقلّي إذا بيه أي مفتاح أو باسوورد أو توكن. لا تعرضه كامل، بس قلّي نوعه والخدمة اللي يرجعلها.3. أوقف رفعه
إذا الملف .claude/settings.local.json متتبع بـ Git: أخرجه من التتبع وضيفه لـ .gitignore، بدون ما تحذفه من جهازي، واشرحلي شنو سويت.4. انقل مفاتيحك لمكان آمن
انقل أي مفتاح أو باسوورد بالمشروع لملف .env، وتأكد إن .env موجود بـ .gitignore، وخلّي الكود يقرا المفاتيح من متغيرات البيئة.5. نظّف قواعد السماح
راجع قواعد السماح بـ .claude/settings.local.json، وبدّل أي أمر كامل بيه سر بقاعدة عامة بدون السر.6. قبل كل رفع على GitHub
قبل ما ترفع على GitHub، اعرضلي قائمة الملفات اللي راح تنرفع، ونبّهني إذا بيها أي مفتاح أو ملف .env أو settings.local.json.غيّر المفتاح فوراً، حتى لو حذفت الملف. الحذف ما يكفي، لأن السر يبقى بسجل Git، وبأي نسخة أخذها أحد من مشروعك.
ادخل لوحة الخدمة اللي يرجعلها المفتاح (Supabase، AWS، GitHub، أو غيرها).
ألغِ المفتاح القديم وسوّي واحد جديد.
حط الجديد بملف .env فقط (الجملة رقم 4 فوق).
خلّي Claude يشغّل المشروع ويتأكد إن كلشي يشتغل بالمفتاح الجديد.
لا تلصق المفتاح بالمحادثة. حطه بملف .env وقل لـ Claude يقراه من هناك.
وافق على أنماط، مو أوامر كاملة. مثال: السماح بـ npm run بشكل عام، بدل أمر واحد بيه مفتاح.
راجع قبل كل رفع. استخدم الجملة رقم 6 كل مرة.
لا تعتمد على أداة فحص وحدة. بالبحث، 215 ملف فاتت على أداتين مشهورتين بنفس الوقت.
هل Claude Code يرفع الملف على GitHub بنفسه؟
لا. حسب Anthropic، الملف ينضاف لـ .gitignore من أول ما ينخلق. النسخ المكشوفة انرفعت بطريقة ثانية.
إذا حذفت الملف، انتهت المشكلة؟
لا. السر يبقى بسجل Git وبالنسخ المأخوذة. لازم تغيّر المفتاح نفسه.
مشروعي مو على GitHub، أنا بأمان؟
الخطر أقل، بس الملف بجهازك بيه السر كنص عادي. استخدم الجملتين 2 و5 للتنظيف.
هل أبطّل أستخدم «لا تسألني مرة ثانية»؟
لا تحتاج. المهم إن الأمر اللي توافق عليه ما يكون بيه مفتاح مكتوب.
iTnews — "Don't ask again" in Anthropic's Claude Code leaks developer secrets (بحث Apiiro ورد Anthropic)
شرح Subagents وSkills في Claude Code: كيف تشتغل الصلاحيات والـ Skills في Claude Code
تحويل شيت Excel إلى تطبيق بدون كود: تبني تطبيق بدون كود؟ ابدأ من هنا